
Membuat End Entity Profile
EJBCA membutuhkan “End Entities” atau Entitas Akhir yang harus didefinisikan sebelum sertifikat dapat dikeluarkan. Sebuah “End Entity” dapat dianggap setara dengan “User Account“. Namun, Penting untuk dipahami bahwa ketika beberapa sertifikat dikeluarkan untuk manusia, ada juga beberapa sertifikat yang dikeluarkan untuk perangkat (Server). Untuk itu, istilah umum yang lebih sering digunakan adalah ‘End Entity“.
Akun “End Entity” diidentifikasi dengan menggunakan username, terlepas dari apapun nama itu, bisa saja “Raden Rahmat Sudirohusodo” atau “Nama.serverlo.com”
Untuk Setiap End Entity bisa dikeluarkan 1-5 sertifikat, tapi setiap sertifikat harus di request oleh entitas tersebut Halaman Publik EJBCA sebelum bisa dikeluarkan.
untuk mempermudah proses pembuatan entitas akhir yang serupa, kita bisa menggunakan “End Entity Profiles” sebagai template.
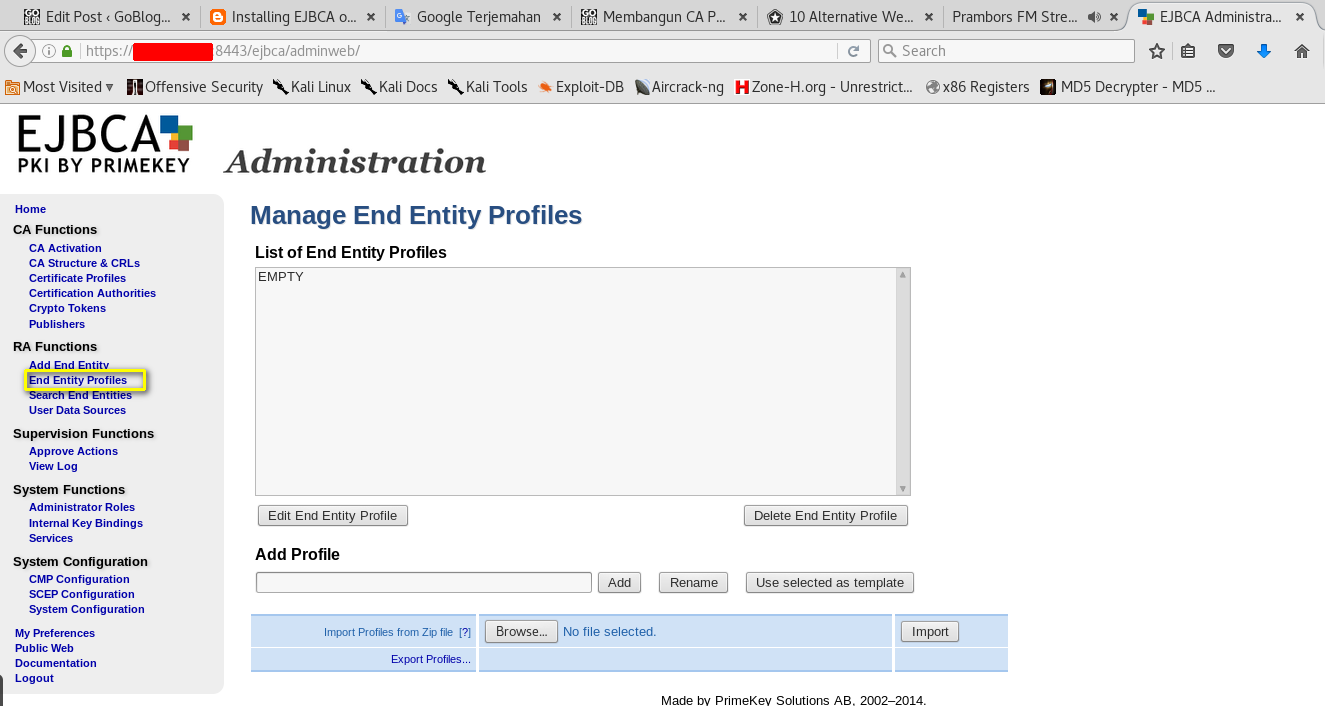
Dalam contoh ini, kita akan membuat sebuah profil dengan nama “End Entity Profile Untuk TLS“. Profil ini akan berisi informasi yang diatur untuk digunakan oleh perangkat.
Satu-satunya profil yang ada pada bagian “End Entity Profile” adalah “Empty” alias “Kosong”, dimana tidak mengandung informasi apapun. Profil ini tidak bisa dihapus.
Untuk itu mari segera kita buat profil baru dengan nama yang sudah ditentukan tadi.
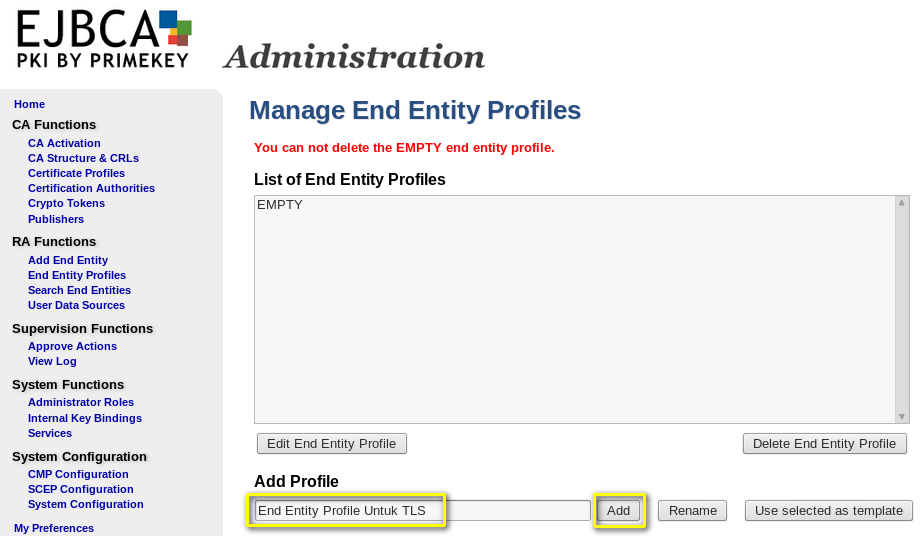
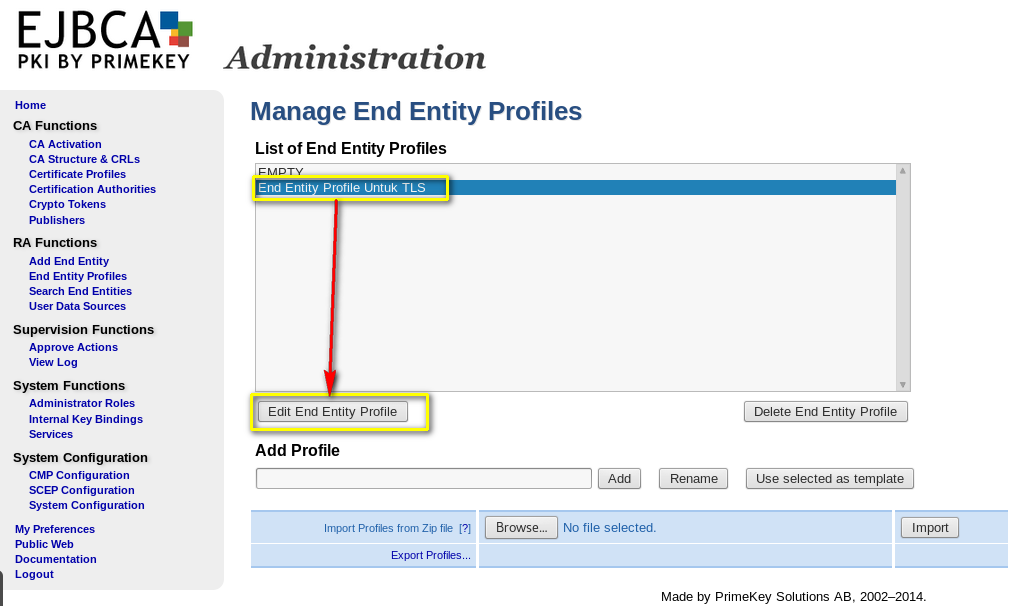
Setelah selesai menambahkan End Entity Profile baru, sekarang waktunya kita edit profil tersebut.
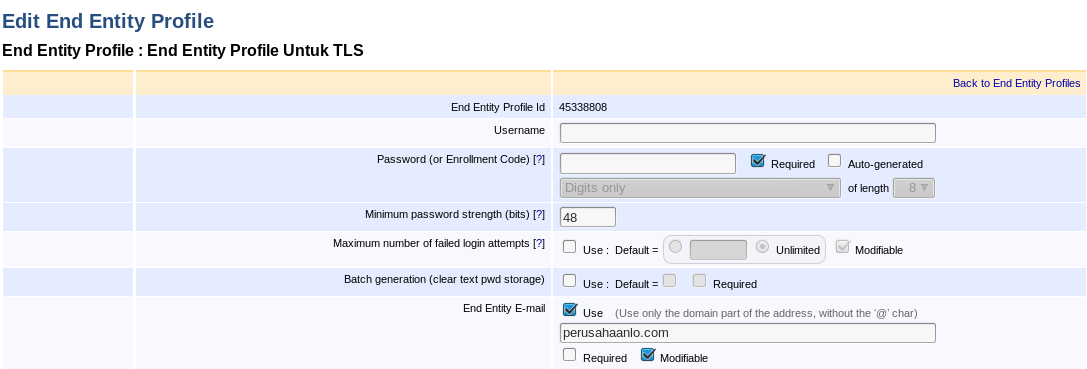
Berikut ini adalah field yang saya definisikan di Profil ini:
- Username: Biarkan Kosong
- Password: Biarkan Kosong
Jika kalian ingin menggunakan password yang sama untuk banyak entitas, kalian bisa menentukannya di sini. Pada halaman web “Create Certificate from CSR”, Password ini disebut “Enrollment Code”. - Minimum Password Strength: 48 (dalam bits)
Ini memastikan kalau panjang minimum password yang harus dimasukkan adalah 8 karakter. - End Entity Email: Nama.perusahaanlo.com (Use, Required and Modifiable)
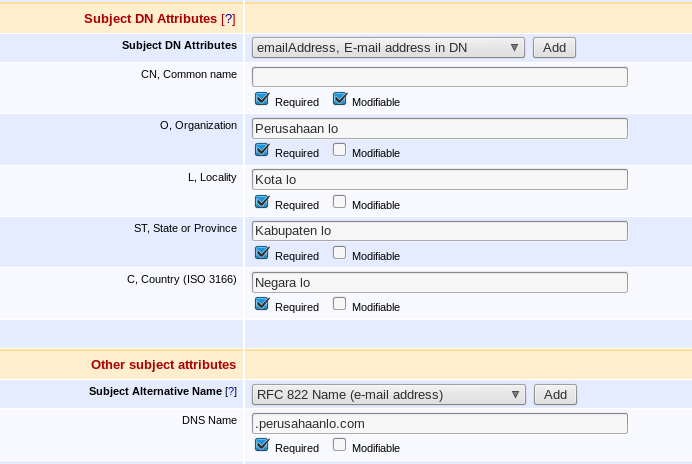
Inputan ini hanya diisi oleh nama domain saja, tanpa tanda “@”. Kita akan diizinkan untuk memasukkan info spesifik user mengenai alamatnya pada saat membuat entitas tersebut. - Subject DN Attributes: CN (Required, Modifiable, tetapi Kosong)
O (Required, No Modify): Perusahaan lo
L (Required, No Modify): Kota lo
S (Required, No Modify): Provinsi lo
C (Required, No Modiify): Negara lo - Subject Alternative Name: Nama DNS: .perusahaanlo.com
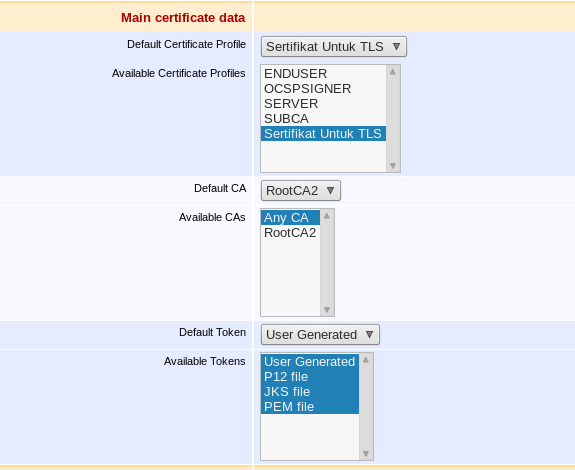
Ketika menggunakan profil ini untuk membuat sebuah entitas, kita akan mengisi filed ini dengan hostname dari entitas tersebut. Jika entri ini merupakan manusia, kita akan menggunakan “RFC 822 Name (Alamat Email} untuk Subject Alternative Name dan bukan nama DNS. - Default Certificate Profile: Sertifikat untuk TLS
- Default CA: Gunakan CA yang ada untuk sekarang, karena kita belum masuk ke bagian membuat CA
Pilih nama Root CA yang baru saja terbuat. - Available CA: Set ke Any CA
- Default Token: User Generated
- Available Tokens: All
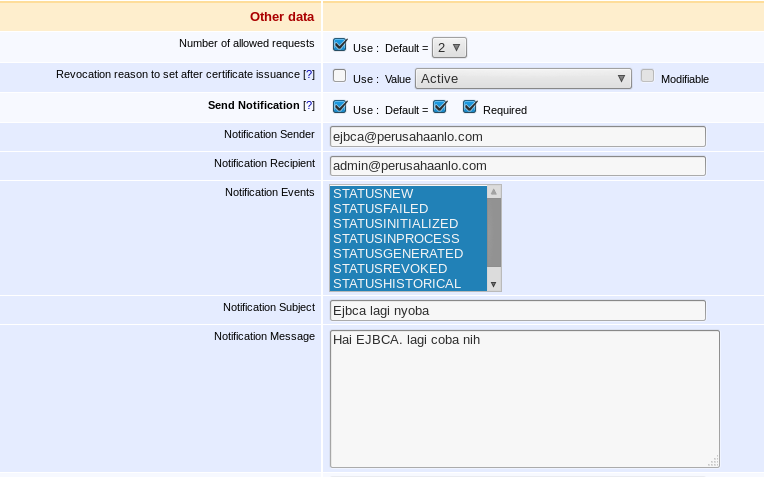
- Number of Allowed Requests: 2
Biasanya, permintaan sertifikat hanya bisa diizinkan 1 kali. Namun dalam hal ini kita set menjadi 2, berjaga-jaga kalau ada yang salah dalam permintaan pembuatan sertifikat pertama. - Send Notification: Use default dan Required
Sender: ejbca@perusahaanlo.com
Notification Recipient: admin@perusahaanlo.com
Notification Events: All
Subject and Message: Hai, lagi testing EJBCA nih
Setelah itu tambahkan “Notification” tersebut dan simpan profile tersebut.
Berikut ini kurang lebih hasil screenshotnya:
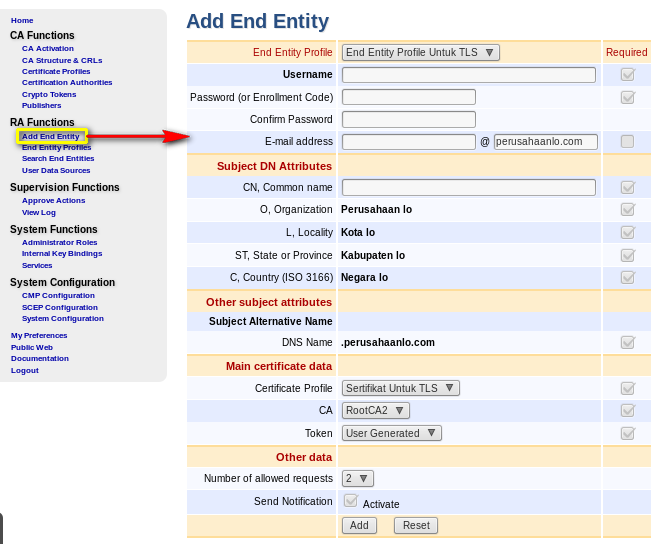
Dan ketika Profile tersebut digunakan untuk penambahan entitas akhir, maka hasilnya kurang lebih seperti berikut:
Yup, sampai disini dulu untuk bagian ketiga. Di postingan berikutnya, kita akan mencoba untuk membuat CA.
Pantau terus ya 🙂
source: EJBCACENTOS

Comments are closed.