
Setelah menerbitkan sertifikat digital untuk seseorang atau lembaga, banyak hal yang bisa terjadi yang menyebabkan sertifikat digital tersebut harus dicabut (revoke). Kemungkinan sertifikat digital tersebut dicabut bisa karena sertifikat digital tersebut hilang, passwordnya sudah diketahui orang lain, CA-nya bermasalah, orangnya sudah tidak bekerja di instansi tersebut dan banyak lainnya.
Ada 2 cara untuk mencabut sertifikat digital (revoke) di EJBCA 6.2.0. Yang pertama adalah melalui GUI (Graphical User Interface) dan yang kedua adalah melalui CLI (Command Line Interface).
Mencabut Sertifikat Digital via GUI
Untuk mencabut sertifikat (revoke) via GUI, caranya adalah
- Masuk ke halaman Administration kemudian pada bagian RA Functions pilih Search End Entities. Pada contoh kali ini, kita akan me-revoke certificate dengan nama latihan1. Untuk itu, pada bagian Search end entity with username masukkan nama latihan1. Informasi mengenai latihan1 pun akan muncul seperti berikut
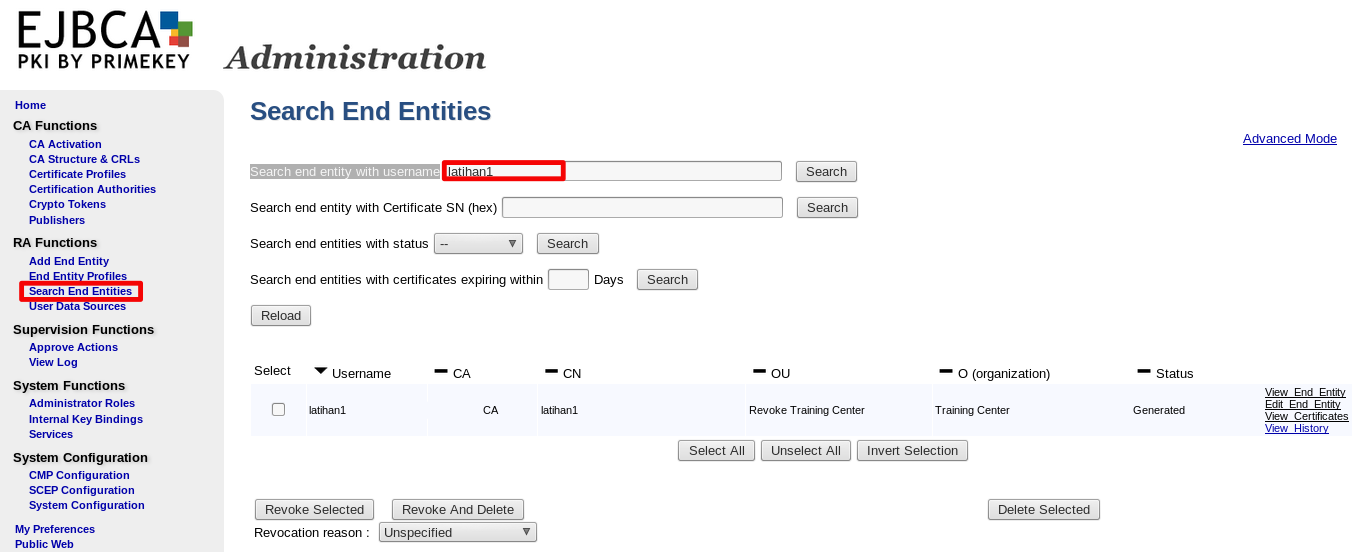
Pencarian End Entity dengan nama latihan1 - Pilih user latihan1 tersebut kemudian tentukan Revocation Reason-nya. Setelah menentukan alasan pencabutan sertifikat tersebut barulah tekan tombol Revoke Selected.
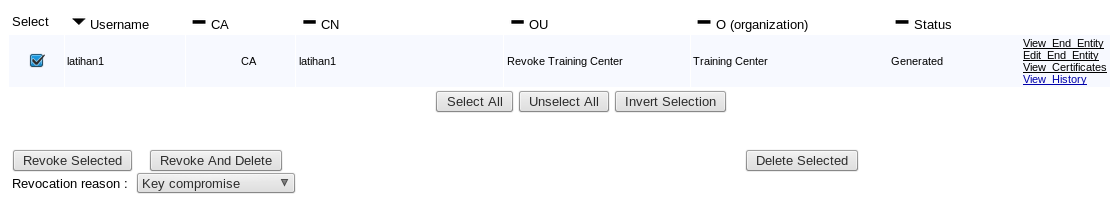
Proses Pencabutan Sertifikat - Setelah menekan tombol Revoke Selected maka statusnya akan berubah dari Generated menjadi Revoked.
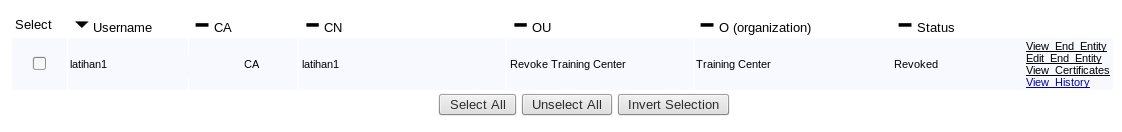
revoked Kini User latihan1 sudah dicabut sertifikatnya.
Mencabut Sertifikat Digital via CLI
Selain lewat GUI, proses pencabutan sertifikat juga bisa dilakukan via Command Line. Berikut tahapannya:
- Username yang akan kita revoke sertifikatnya adalah latihan3. Untuk itu, kita akan melihat statusnya terlebih dahulu. Caranya dengan memilih Search End Entities pada bagian RA Functions. Ketikkan “latihan3” pada bagian Search end entity with username.
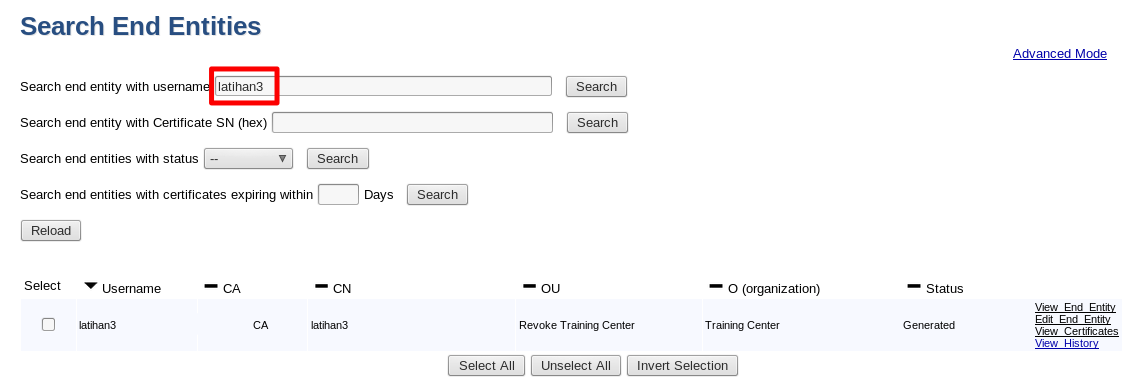
latihan3 Dari gambar di atas dapat terlihat kalau user latihan3 berstatus Generated.
- Sekarang masuk ke console, dan masuk ke dalam folder dimana file ejbca.sh berada. Untuk me-revoke user latihan3, syntaxnya adalah sh ejbca.sh <spasi> ra <spasi> revokeendentity <spasi> –username <spasi> <nama_username> <spasi> -r <nomor_alasan>.
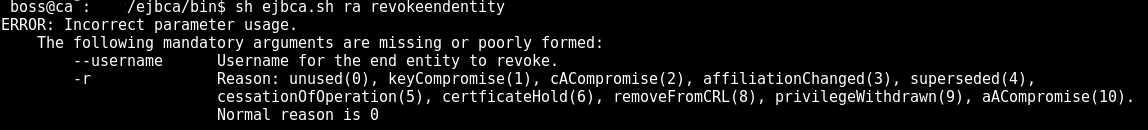
Syntax Revocation - Karena yang mau di revoke adalah latihan3 dengan alasan Key Compromise maka syntaxnya adalah sh ejbca.sh ra revokeendentity –username latihan3 -r 1.
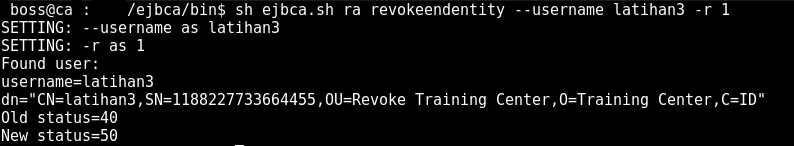
Revoke user latihan3 via CLI - Untuk membuktikannya, maka kita akan kembali mengeceknya via GUI. kembali pilih Search End Entities pada bagian RA Functions. Ketikkan “latihan3” pada bagian Search end entity with username dan lihat statusnya sekarang
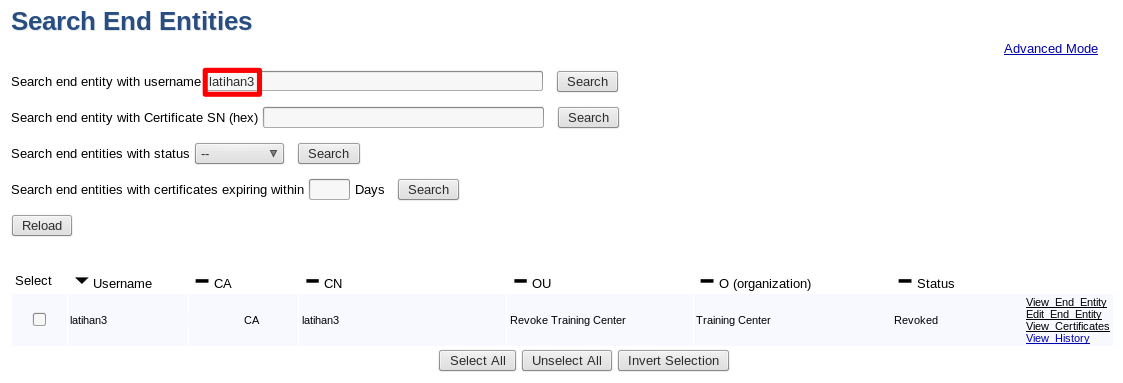
Generated berubah menjadi Revoked
Alasan Pencabutan
Ada beberapa alasan pencabutan yang disiapkan oleh EJBCA, diantaranya:
- Key Compromised
Private Key diduga telah dicuri oleh attacker. - CA Compromised
Private Key dari Root CA atau Intermediate CA diduga telah dicuri oleh attacker. - Affiliation Changed
Pindah kantor, lembaga atau cabang. - Superseded
Sudah diganti dengan yang baru. - Cessation of Operation
Penghentian operasi. - Certificate Hold
Sertifikat ditahan karena beberapa alasan. - Remove From CRL
Dihapus dari list CRL - Privilege Withdrawn
Hak atau posisinya sudah ditarik - AA Compromise
– - Unspecified
Tidak ditentukan
Itu tadi sedikit informasi mengenai cara mencabut sertifikat pada EJBCA 6.2.0. Semoga bisa membantu kalian.
Sampai jumpa di postingan selanjutnya.
🙂

Comments are closed.