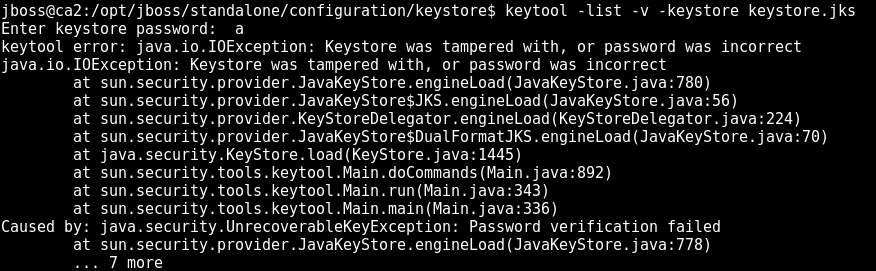
Terlepas dari apakah kita mendapat masalah saat menciptakan keystore-keystore tersebut, memeriksa isi dari keystore merupakan hal yang cukup penting untuk dilakukan sebelum melanjutkan ke proses selanjutnya. Hal tersebut bukan hanya untuk memeriksa apakah isinya benar namun juga password yang terkait file-file tersebut itu sama seperti yang kita harapkan. Kita akan memeriksa keystore yang berada baik di EJBCA atau copy-an yang ada di jboss. Caranya:
cd /opt/ejbca/p12
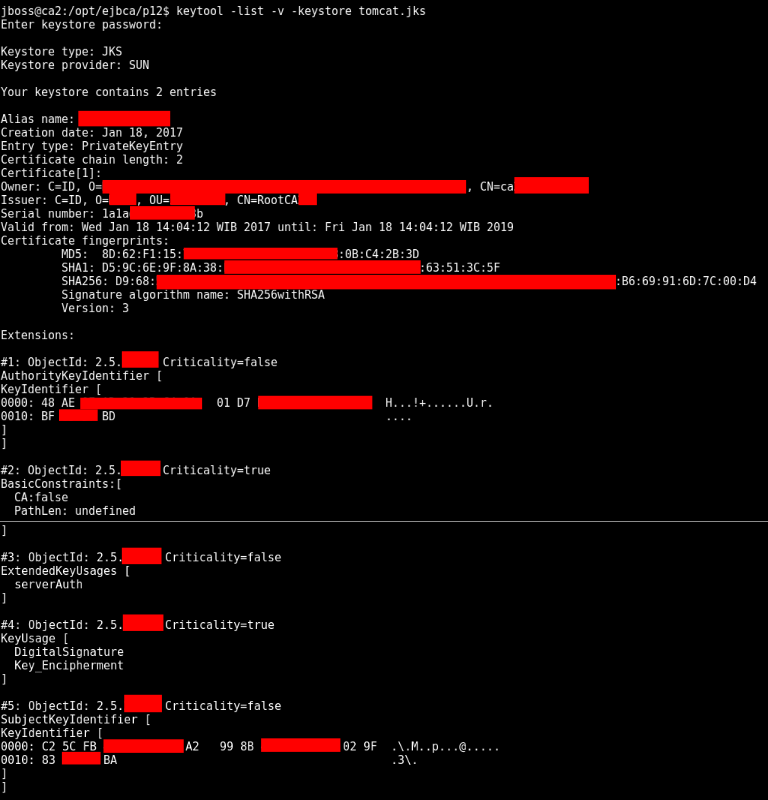
 keytool -list -v -keystore tomcat.jks
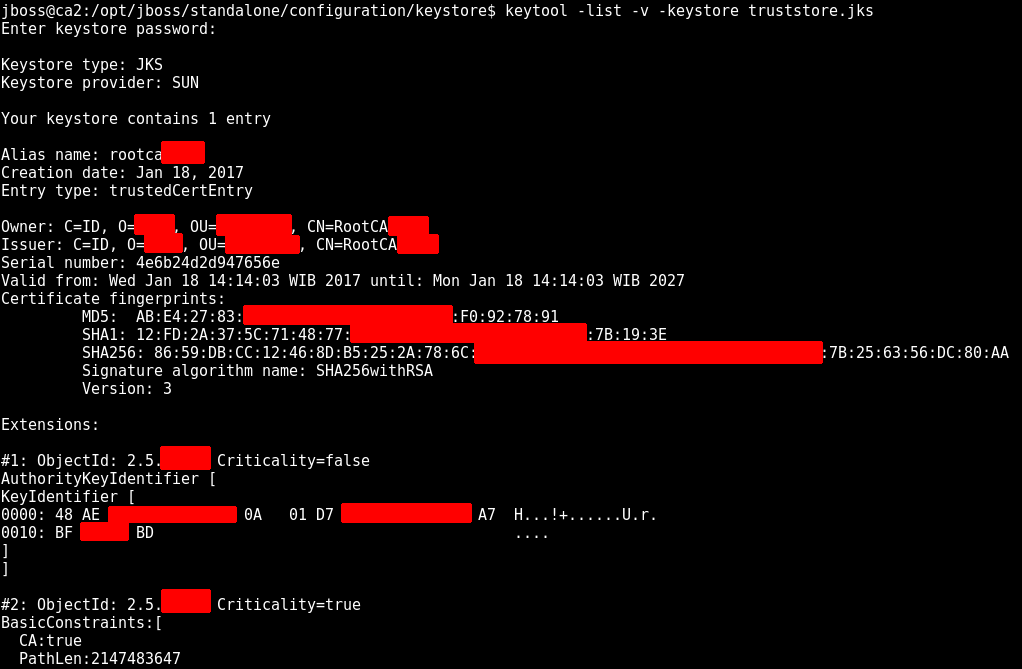
 keytool -list -v -keystore truststore.jks


cd /opt/jboss/standalone/configuration/keystore
 keytool -list -v -keystore keystore.jks
 keytool -list -v -keystore truststore.jks
Sekali lagi, isi dari tomcat.jks atau keystore.jks haruslah:
- sertifikat Root CA yang digunakan untuk mengidentifikasi Management CA (Root CA pribadi).
- sertifikat TLS dari server kita, yang akan dikeluarkan untuk FQDN dari server kita.
- copy tambahan dari rantai sertifikat (Certificate Chain) Management CA ke sertifikat TLS sebagai Signing Authority.
Kunci terkait perintah keytool: ketika kita menjalankan perintah di atas, kita mungkin menyadari kalau kunci-kunci tersebut akan sukses terdaftar dengan tanpa menggunakan password (tidak disarankan). Ketika keystore tersebut tidak memiliki password maka kalian akan melihat tulisan seperti ini pada keluaran perintah keytool:
***************** WARNING WARNING WARNING *****************
* The integrity of the information stored in your keystore *
* has NOT been verified! In order to verify its integrity, *
* you must provide your keystore password. *
***************** WARNING WARNING WARNING *****************
Jika jboss tidak bisa memvalidasi keystore yang ada dengan password yang tersimpan di standalone.xml saat memulai servicenya, service akan berjalan namun akan gagal untuk menjalankan ejbca.ear dan pesan yang akan keluar dalam console log atau nohup.out (silahkan baca postingan berikut soal nohup.out) adalah:
20:45:43,566 ERROR [org.apache.tomcat.util.net.jsse.JSSESocketFactory] (MSC service thread 1-4) Failed to load keystore type JKS with path /opt/jboss/standalone/configuration/keystore/keystore.jks due to Keystore was tampered with, or password was incorrect: java.io.IOException: Keystore was tampered with, or password was incorrect
kembali kepada keystore yang coba kita buka, hasil keluaran dari perintah tersebut (dengan password yang benar) akan terlihat seperti berikut:
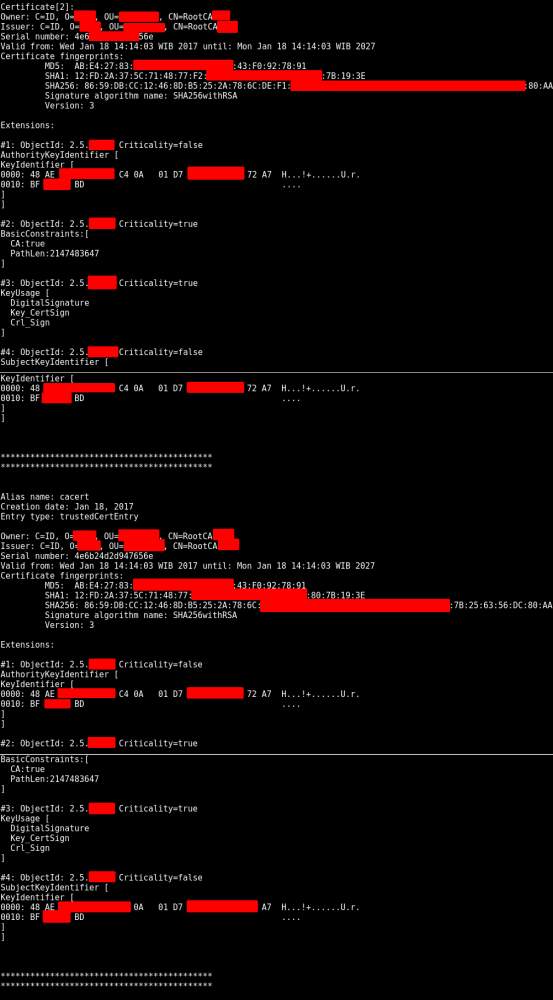
Sedangkan file trustore.jks berisi kunci-kunci dari semua otoritas yang dipercaya oleh jboss, dimana isinya hanya 1 yaitu management CA (Root CA):
Bilamana kita salah memasukkan password untuk keystore tersebut maka warning yang muncul kurang lebih seperti berikut: